Domain kleiner-hofladen.de kaufen?
Wir ziehen mit dem Projekt
kleiner-hofladen.de um.
Sind Sie am Kauf der Domain
kleiner-hofladen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kleiner-hofladen.de kaufen?
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **

Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
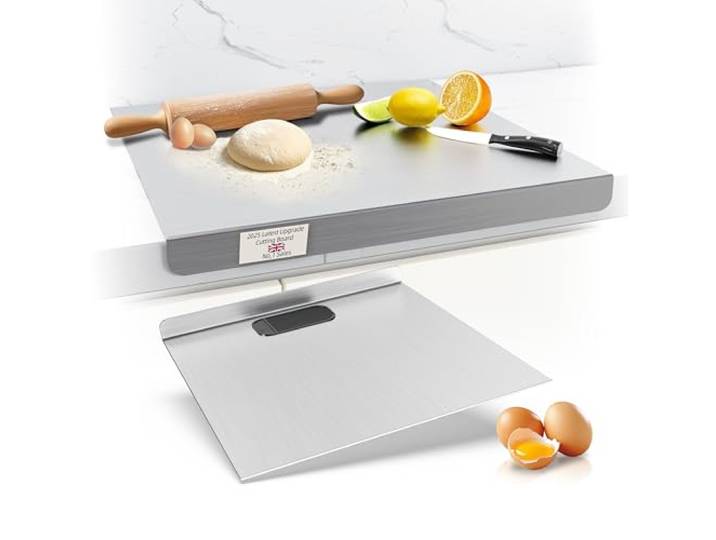
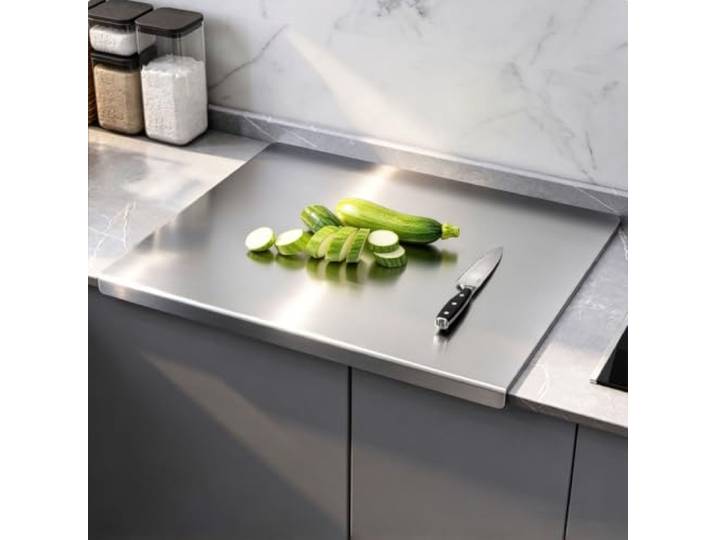
Schneidebrett aus Edelstahl mit Anschlagkante, Arbeitsplatte für die Küche Mehrzweck Schneidebrett für Fleisch, Obst, Gemüse, Brot und Backwaren, leicht zu ReinigenSchneidebrett aus Edelstahl mit Anschlagkante, Arbeitsplatte für die Küche Mehrzweck Schneidebrett für Fleisch, Obst, Gemüse, Brot und Backwaren, leicht zu Reinigen. Material aus Edelstahl: Dieses Schneidebrett besteht aus Edelstahl und zeichnet sich durch seine Dicke, Langlebigkeit und Stabilität aus, was eine lange Lebensdauer garantiert. Die Oberfläche ist fein gebürstet, kratz- und verschleißfest; dadurch bleiben Messerspuren kaum sichtbar, und das Material ist vor Abnutzung durch den täglichen Gebrauch geschützt. Das Schneidebrett ist zudem resistent gegen Fleckenbildung und bleibt dauerhaft in einem einwandfreien Zustand Abgerundete Ecken: Alle Kanten und Ecken des Schneidebretts sind sorgfältig poliert, sodass sie glatt und abgerundet sind ohne Grate oder scharfe Stellen. Die abgerundeten Ecken verhindern Kratzer an den Händen und sorgen für eine angenehme und sichere Handhabung, egal ob Sie das Brett bei der Zubereitung von Speisen festhalten, verschieben oder zur Reinigung in die Spüle tragen Aus einem Stück Gefertigt: Das Schneidebrett besteht aus einer einzigen, verstärkten Edelstahlplatte und bietet eine nahtlose, solide und stabile Struktur. Dank seiner Dicke ist das Brett äußerst formstabil; es verbiegt sich nicht – selbst bei intensiver täglicher Nutzung, wie beim Hacken von Zutaten oder Kneten von Teig. Die Oberfläche bleibt dauerhaft eben und sicher, ohne sich zu verformen oder zu lockern – ideal für anspruchsvolle Küchenarbeiten. Leicht zu Reinigen: Die glatte, porenfreie Edelstahloberfläche verhindert, dass sich Lebensmittelreste festsetzen, und lässt sich mühelos reinigen. Das Brett kann einfach mit Wasser abgespült oder mit einem feuchten Tuch abgewischt werden – das spart Zeit und Mühe. Im Gegensatz zu Schneidebrettern aus Holz nimmt dieses Modell kein Wasser auf, bekommt keine Risse, splittert nicht und nimmt kaum Gerüche an. Vielseitig Einsetzbar: Dieses Edelstahl-Schneidebrett ist eine hervorragende Ergänzung für jede Küchenarbeitsplatte. Es eignet sich ideal zum Vorbereiten von Zutaten wie Obst, Gemüse, Fleisch und Brot sowie zum Zubereiten von Salaten, Sandwiches, Pizzen oder Kuchen. Dank seiner Vielseitigkeit lässt es sich auch als Servierbrett für fertige Speisen, als Unterlage zum Teigkneten oder als Arbeitsfläche für Backvorbereitungen nutzen. Farbe:Thick 2mm164,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koch, Katharina: Fleisch ist kein GemüseFleisch ist kein Gemüse , Warum ich New York verließ und Metzgerin in Calden wurde , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20220812, Produktform: Leinen, Autoren: Koch, Katharina~Lange, Fabian~Lange, Cornelius, Redaktion: Koch, Katharina, Seitenzahl/Blattzahl: 194, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Culinary, Keyword: Ausbildung; Berufsweg; Biografie; Ernährung; Fleisch; Fleischproduktion; Frauen im Beruf; Kassel; Lebensgeschichte; Metzgerei; Nachhaltigkeit; Nordhesische Ahle Wurst; Politik; Quereinsteigerin; Traditionelles Handwerk; Wurstproduktion, Fachschema: Agrarwirtschaft~Lebensmittelrecht~Lebensmitteltechnologie~Technologie / Lebensmitteltechnologie~Handwerk - Handwerker, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tiere und Gesellschaft~Agriculture, agribusiness and food production industries~Lebensmittelrecht~Traditionelles Handwerk~Kochen, Essen und Trinken~Biografien: Wirtschaft und Industrie, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Lebensmittel- & Getränkesicherheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD, Länge: 173, Breite: 204, Höhe: 17, Gewicht: 558, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ekwuyasi, Francesca: Butter Honig Schwein BrotButter Honig Schwein Brot , Am Ankunftstag ihrer Zwillingschwester Kehinde in Lagos tut Taiye das, was sie am besten kann: sie kocht mit Leidenschaft. Doch die letzten zehn Jahre der Entfremdung sind schwer zu überbrücken. Zu tief sitzen die Traumata der Kindheit. Und auch ihrer Mutter, Kambirinachi, geht es nicht gut. Sie glaubt, ein Ogbanje zu sein, ein Geist, der seine Familie ins Unglück stürzt. Taiye blickt auf Jahre der Rastlosigkeit und oberflächlichen Affären mit anderen Frauen zurück. Jetzt müssen sich die Frauen einander stellen, sich mit den Wunden der Vergangenheit auseinandersetzen. Butter Honig Schwein Brot erzählt die bewegende Geschichte dreier nigerianischer Frauen über drei Kontinente hinweg - ein feinfühliges Familienporträt über Entscheidungen und deren Folgen, Mutterschaft, über formbare Grenzen zwischen Geist und Verstand, über die Suche nach einem neuen Zuhause und die Liebe. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240628, Produktform: Leinen, Autoren: Ekwuyasi, Francesca, Übersetzung: Rath, Anna von, Seitenzahl/Blattzahl: 380, Keyword: Familie; Heilung; Igbo; Kochen; Kulinarik; Liebe; Nigeria; Ogbanje; Trauma; Vergebung; kosmopolitisch; sinnlich, Fachschema: Frankreich~London / Roman, Erzählung~Kanada~Schwul / Roman, Erzählung~Lesbisch / Roman, Erzählung, Fachkategorie: Belletristik: religiös, spirituell~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Themen, Stoffe, Motive: Reisen, Interesse Alter: Bezug zu schwarzen Briten~Bezug zu Menschen aus der afrikanischen Diaspora / Erbe~Bezug zu bisexuellen / pansexuellen / polysexuellen Menschen~Bezug zu Schwulen~Bezug zu Lesben, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 143, Höhe: 28, Gewicht: 528, Produktform: Gebunden, Genre: Belletristik,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Ist Honig Melone Obst oder Gemüse?
Ist Honig Melone Obst oder Gemüse? Honig Melone gehört botanisch gesehen zur Kategorie Obst, da sie aus einer Blüte entsteht und Samen enthält. Sie wird jedoch oft wie ein Gemüse in herzhaften Gerichten verwendet. Honig Melone hat einen süßen Geschmack und eine saftige Textur, was sie zu einer beliebten Frucht für Desserts und Snacks macht. Letztendlich kann man sagen, dass Honig Melone aufgrund ihrer botanischen Merkmale als Obst klassifiziert wird, aber aufgrund ihrer Verwendung auch als Gemüse betrachtet werden kann. **
-
Warum ist Getreide kein Obst oder Gemüse?
Getreide ist keine Obst- oder Gemüsesorte, da es sich um eine andere Pflanzenfamilie handelt. Obst und Gemüse stammen in der Regel von blühenden Pflanzen ab, während Getreide von Gräsern stammt. Zudem haben Getreidekörner eine andere Zusammensetzung und Verwendung als Obst und Gemüse. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **


Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edelstahl-Schneidebrett, Knetbrett, Backbrett, Arbeitsplatte, Schneidebretter für Fleisch, Obst, Gemüse und Brot, leicht zu reinigen (50 x 70 cm)Edelstahl-Schneidebrett, Knetbrett, Backbrett, Arbeitsplatte, Schneidebretter für Fleisch, Obst, Gemüse und Brot, leicht zu reinigen (50 x 70 cm). Hochwertiges Material: Hergestellt aus 2 mm lebensmittelechtem Titan für außergewöhnliche Stabilität und Langlebigkeit. Im Gegensatz zu rauen Schnittflächen ist unsere Titanplatte schonend zu Ihren Messern. Es wird Ihre Klingen nicht stumpf machen oder Schäden verursachen, sodass Sie die Schärfe und Lebensdauer Ihrer Lieblings-Küchenwerkzeuge genießen können, damit Ihre Messer in bestem Zustand bleiben 【Lebensmittelechtes Titan-Schneidebrett】Rüsten Sie Ihr Kochgeschirr mit unserem Schneidebrett aus lebensmittelechtem Titan auf. Titan ist bekannt für seine hochfesten Materialien in Lebensmittelqualität und ist das Kernmaterial unseres Schneidebretts, das sich von potenziellen Verunreinigungen in traditionellen Holz- oder Kunststoffbrettern verabschiedet. Ultimative Vielseitigkeit: Perfekt zum Schneiden von Fleisch, Hacken von Gemüse, Kneten von Teig oder Rollen von Nudeln. Ideal zum Zusammenbauen von Sandwiches, zum Zerkleinern von Kräutern und zum Erstellen hygienischer Holzkohlebretter. 【9 maßgeschneiderte Größen】9 Abmessungen für alle Bedürfnisse verfügbar: von kompakten Küchen bis hin zu extra großen Flächen für intensive Aufgaben. Finden Sie Ihre ideale Ergänzung für jeden Raum. Rutschfeste Sicherheit: Doppeltes Anti-Rutsch-System: Erhöhter Rand für die Verankerung der Arbeitsplatte. Silikonbasis für maximale Stabilität beim Schneiden. Entwickelt, um Unfälle auch bei intensiven Vorbereitungsarbeiten zu verhindern. Farbe:Eine Kante84,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneidebrett aus Edelstahl mit Anschlagkante, Arbeitsplatte für die Küche Mehrzweck Schneidebrett für Fleisch, Obst, Gemüse, Brot und Backwaren, leicht zu ReinigenSchneidebrett aus Edelstahl mit Anschlagkante, Arbeitsplatte für die Küche Mehrzweck Schneidebrett für Fleisch, Obst, Gemüse, Brot und Backwaren, leicht zu Reinigen. Material aus Edelstahl: Dieses Schneidebrett besteht aus Edelstahl und zeichnet sich durch seine Dicke, Langlebigkeit und Stabilität aus, was eine lange Lebensdauer garantiert. Die Oberfläche ist fein gebürstet, kratz- und verschleißfest; dadurch bleiben Messerspuren kaum sichtbar, und das Material ist vor Abnutzung durch den täglichen Gebrauch geschützt. Das Schneidebrett ist zudem resistent gegen Fleckenbildung und bleibt dauerhaft in einem einwandfreien Zustand Abgerundete Ecken: Alle Kanten und Ecken des Schneidebretts sind sorgfältig poliert, sodass sie glatt und abgerundet sind ohne Grate oder scharfe Stellen. Die abgerundeten Ecken verhindern Kratzer an den Händen und sorgen für eine angenehme und sichere Handhabung, egal ob Sie das Brett bei der Zubereitung von Speisen festhalten, verschieben oder zur Reinigung in die Spüle tragen Aus einem Stück Gefertigt: Das Schneidebrett besteht aus einer einzigen, verstärkten Edelstahlplatte und bietet eine nahtlose, solide und stabile Struktur. Dank seiner Dicke ist das Brett äußerst formstabil; es verbiegt sich nicht – selbst bei intensiver täglicher Nutzung, wie beim Hacken von Zutaten oder Kneten von Teig. Die Oberfläche bleibt dauerhaft eben und sicher, ohne sich zu verformen oder zu lockern – ideal für anspruchsvolle Küchenarbeiten. Leicht zu Reinigen: Die glatte, porenfreie Edelstahloberfläche verhindert, dass sich Lebensmittelreste festsetzen, und lässt sich mühelos reinigen. Das Brett kann einfach mit Wasser abgespült oder mit einem feuchten Tuch abgewischt werden – das spart Zeit und Mühe. Im Gegensatz zu Schneidebrettern aus Holz nimmt dieses Modell kein Wasser auf, bekommt keine Risse, splittert nicht und nimmt kaum Gerüche an. Vielseitig Einsetzbar: Dieses Edelstahl-Schneidebrett ist eine hervorragende Ergänzung für jede Küchenarbeitsplatte. Es eignet sich ideal zum Vorbereiten von Zutaten wie Obst, Gemüse, Fleisch und Brot sowie zum Zubereiten von Salaten, Sandwiches, Pizzen oder Kuchen. Dank seiner Vielseitigkeit lässt es sich auch als Servierbrett für fertige Speisen, als Unterlage zum Teigkneten oder als Arbeitsfläche für Backvorbereitungen nutzen. Farbe:Thick 2mm164,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koch, Katharina: Fleisch ist kein GemüseFleisch ist kein Gemüse , Warum ich New York verließ und Metzgerin in Calden wurde , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20220812, Produktform: Leinen, Autoren: Koch, Katharina~Lange, Fabian~Lange, Cornelius, Redaktion: Koch, Katharina, Seitenzahl/Blattzahl: 194, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Culinary, Keyword: Ausbildung; Berufsweg; Biografie; Ernährung; Fleisch; Fleischproduktion; Frauen im Beruf; Kassel; Lebensgeschichte; Metzgerei; Nachhaltigkeit; Nordhesische Ahle Wurst; Politik; Quereinsteigerin; Traditionelles Handwerk; Wurstproduktion, Fachschema: Agrarwirtschaft~Lebensmittelrecht~Lebensmitteltechnologie~Technologie / Lebensmitteltechnologie~Handwerk - Handwerker, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tiere und Gesellschaft~Agriculture, agribusiness and food production industries~Lebensmittelrecht~Traditionelles Handwerk~Kochen, Essen und Trinken~Biografien: Wirtschaft und Industrie, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Allgemeines, Fachkategorie: Lebensmittel- & Getränkesicherheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NOVA MD, Verlag: NOVA MD, Verlag: Nova MD, Länge: 173, Breite: 204, Höhe: 17, Gewicht: 558, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Ist Honig Melone Obst oder Gemüse?
Ist Honig Melone Obst oder Gemüse? Honig Melone gehört botanisch gesehen zur Kategorie Obst, da sie aus einer Blüte entsteht und Samen enthält. Sie wird jedoch oft wie ein Gemüse in herzhaften Gerichten verwendet. Honig Melone hat einen süßen Geschmack und eine saftige Textur, was sie zu einer beliebten Frucht für Desserts und Snacks macht. Letztendlich kann man sagen, dass Honig Melone aufgrund ihrer botanischen Merkmale als Obst klassifiziert wird, aber aufgrund ihrer Verwendung auch als Gemüse betrachtet werden kann. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
Ekwuyasi, Francesca: Butter Honig Schwein BrotButter Honig Schwein Brot , Am Ankunftstag ihrer Zwillingschwester Kehinde in Lagos tut Taiye das, was sie am besten kann: sie kocht mit Leidenschaft. Doch die letzten zehn Jahre der Entfremdung sind schwer zu überbrücken. Zu tief sitzen die Traumata der Kindheit. Und auch ihrer Mutter, Kambirinachi, geht es nicht gut. Sie glaubt, ein Ogbanje zu sein, ein Geist, der seine Familie ins Unglück stürzt. Taiye blickt auf Jahre der Rastlosigkeit und oberflächlichen Affären mit anderen Frauen zurück. Jetzt müssen sich die Frauen einander stellen, sich mit den Wunden der Vergangenheit auseinandersetzen. Butter Honig Schwein Brot erzählt die bewegende Geschichte dreier nigerianischer Frauen über drei Kontinente hinweg - ein feinfühliges Familienporträt über Entscheidungen und deren Folgen, Mutterschaft, über formbare Grenzen zwischen Geist und Verstand, über die Suche nach einem neuen Zuhause und die Liebe. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240628, Produktform: Leinen, Autoren: Ekwuyasi, Francesca, Übersetzung: Rath, Anna von, Seitenzahl/Blattzahl: 380, Keyword: Familie; Heilung; Igbo; Kochen; Kulinarik; Liebe; Nigeria; Ogbanje; Trauma; Vergebung; kosmopolitisch; sinnlich, Fachschema: Frankreich~London / Roman, Erzählung~Kanada~Schwul / Roman, Erzählung~Lesbisch / Roman, Erzählung, Fachkategorie: Belletristik: religiös, spirituell~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Vertreibung, Exil, Migration~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Themen, Stoffe, Motive: Reisen, Interesse Alter: Bezug zu schwarzen Briten~Bezug zu Menschen aus der afrikanischen Diaspora / Erbe~Bezug zu bisexuellen / pansexuellen / polysexuellen Menschen~Bezug zu Schwulen~Bezug zu Lesben, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 143, Höhe: 28, Gewicht: 528, Produktform: Gebunden, Genre: Belletristik,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist Getreide kein Obst oder Gemüse?
Getreide ist keine Obst- oder Gemüsesorte, da es sich um eine andere Pflanzenfamilie handelt. Obst und Gemüse stammen in der Regel von blühenden Pflanzen ab, während Getreide von Gräsern stammt. Zudem haben Getreidekörner eine andere Zusammensetzung und Verwendung als Obst und Gemüse. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.